Co to jest MCP? Protokoły agentów AI — poradnik dla firm
Temat: Open Source AI
Model Context Protocol (MCP) to otwarty standard, przez który aplikacja AI podłącza narzędzia i dane — CRM, bazę zgłoszeń, repozytorium kodu — w jeden, powtarzalny sposób. Zamiast pisać osobną integrację dla każdego asystenta, firma buduje jeden serwer MCP, a korzystają z niego różni klienci: Claude, ChatGPT, Copilot Studio czy edytor programisty. MCP nie decyduje jednak, co agentowi wolno. Uprawnienia, zatwierdzenia i audyt trzeba zaprojektować osobno. Obok MCP działają dwa młodsze protokoły: A2A (agent rozmawia z agentem) i AG-UI (agent rozmawia z ekranem użytkownika).
Poradnik jest dla lidera IT, architekta i zarządu firmy od 50 osób, która podłącza pierwszych agentów do swoich systemów. Czym jest sam agent i z czego się składa, opisuje poradnik „Co to jest agent AI”, a jak agenci pracują w wytwarzaniu oprogramowania — poradnik AI SDLC. Na końcu jest mapa wszystkich wpisów o protokołach agentów na blogu. Stan wszystkich informacji: 6.10.2026.
MCP w pigułce: host, klient i serwer
Specyfikacja MCP opisuje trzy role. Wiadomości między nimi mają format JSON-RPC 2.0, a pomysł wzorowano na Language Server Protocol, który kiedyś ujednolicił obsługę języków programowania w edytorach. Aktualna wersja specyfikacji nosi datę 2026-07-28.
| Rola | Co to jest | Przykład z dokumentacji |
|---|---|---|
| Host | aplikacja AI, z której korzysta człowiek | Claude Desktop, Claude Code, Visual Studio Code |
| Klient | łącznik wewnątrz hosta, jeden na każdy serwer | obiekt, który VS Code tworzy dla każdego połączenia |
| Serwer | program, który udostępnia możliwości | serwer plików na komputerze, zdalny serwer Sentry |
Według opisu architektury MCP serwer może działać lokalnie, na tym samym komputerze co host (transport stdio), albo zdalnie, w internecie lub w sieci firmy (transport Streamable HTTP). Przy serwerach zdalnych specyfikacja zaleca OAuth do uzyskania tokenu dostępu.
Narzędzia, zasoby i prompty
Serwer może udostępnić trzy rodzaje rzeczy. Dla zarządu ważne jest, że każda z nich niesie inne ryzyko:
| Element | Co robi | Przykład w firmie | Kto decyduje o użyciu |
|---|---|---|---|
| Narzędzie (tool) | funkcja, którą model wywołuje, żeby coś zrobić | „pobierz status zamówienia”, „utwórz zgłoszenie” | model, w granicach zgody użytkownika |
| Zasób (resource) | dane do odczytu jako kontekst | schemat bazy, treść umowy, wynik raportu | aplikacja lub użytkownik |
| Prompt | gotowy szablon polecenia albo procedury | „przygotuj odpowiedź na reklamację według regulaminu” | użytkownik |
Klient może z kolei pozwolić serwerowi zapytać użytkownika o brakujące dane lub o potwierdzenie (elicitation). Wersja 2026-07-28 uczyniła protokół bezstanowym — każde żądanie niesie wersję i możliwości klienta — oraz oznaczyła jako wycofywane funkcje sampling i logging po stronie klienta. Dla firmy to sygnał, że MCP wciąż szybko się zmienia: aktualizacja klienta lub serwera to zmiana, którą się testuje.
Lista narzędzi serwera może się zmieniać w trakcie pracy. Microsoft opisuje to wprost dla Copilot Studio: gdy autor serwera doda lub usunie narzędzie, agent zobaczy zmianę bez edycji po Waszej stronie. Wygodne, ale też oznacza, że zachowanie agenta może się zmienić, choć nikt w firmie niczego nie kliknął.
MCP, A2A, AG-UI i UCP: który protokół do czego
Te cztery nazwy pojawiają się w ofertach razem, ale rozwiązują różne granice systemu. Najprościej czytać je według tego, z kim rozmawia agent.
| Protokół | Granica | Co przenosi | Kto prowadzi projekt (stan na 6.10.2026) |
|---|---|---|---|
| MCP | agent ↔ narzędzia i dane | wywołania funkcji, odczyt zasobów, szablony poleceń | Agentic AI Foundation (Linux Foundation), projekt zapoczątkowany przez Anthropic |
| A2A (Agent2Agent) | agent ↔ agent | zadania, wiadomości, artefakty wyniku | Linux Foundation; projekt przekazany przez Google |
| AG-UI | agent ↔ interfejs użytkownika | strumień zdarzeń: odpowiedź, kroki, stan, prośby o zatwierdzenie | projekt open source zapoczątkowany przez CopilotKit z LangChain i CrewAI |
| UCP | agent ↔ sklep | katalog, koszyk, checkout, zamówienie | współtwórcy z handlu i płatności, m.in. Google, Shopify, Walmart, Stripe |
A2A według strony projektu pozwala agentom współpracować bez ujawniania sobie wewnętrznej pamięci, narzędzi i logiki. Agent ogłasza swoje możliwości i wymagane uwierzytelnianie w „wizytówce” (Agent Card) pod adresem /.well-known/agent-card.json; od wersji 1.0 wizytówkę można podpisać kryptograficznie. Praca przebiega jako zadanie z cyklem życia, więc A2A dobrze znosi długie procesy i przerwy na decyzję człowieka. Projektem kieruje komitet techniczny z przedstawicielami m.in. AWS, Google, IBM Research, Microsoft, Salesforce i SAP.
AG-UI to według dokumentacji lekki protokół zdarzeń między agentem a aplikacją, z której korzysta człowiek. Przenosi strumień odpowiedzi, wywołania narzędzi, wspólny stan i przerwania, w których agent czeka na decyzję. Dzięki temu interfejs może pokazać, co agent właśnie robi, i poprosić o zatwierdzenie przed skutkiem.
UCP (Universal Commerce Protocol) jest węższy: opisuje proces zakupu przez agenta — od wyszukania produktu po zwrot — i korzysta z MCP oraz A2A jako transportu. Ma znaczenie głównie dla firm, które sprzedają online.
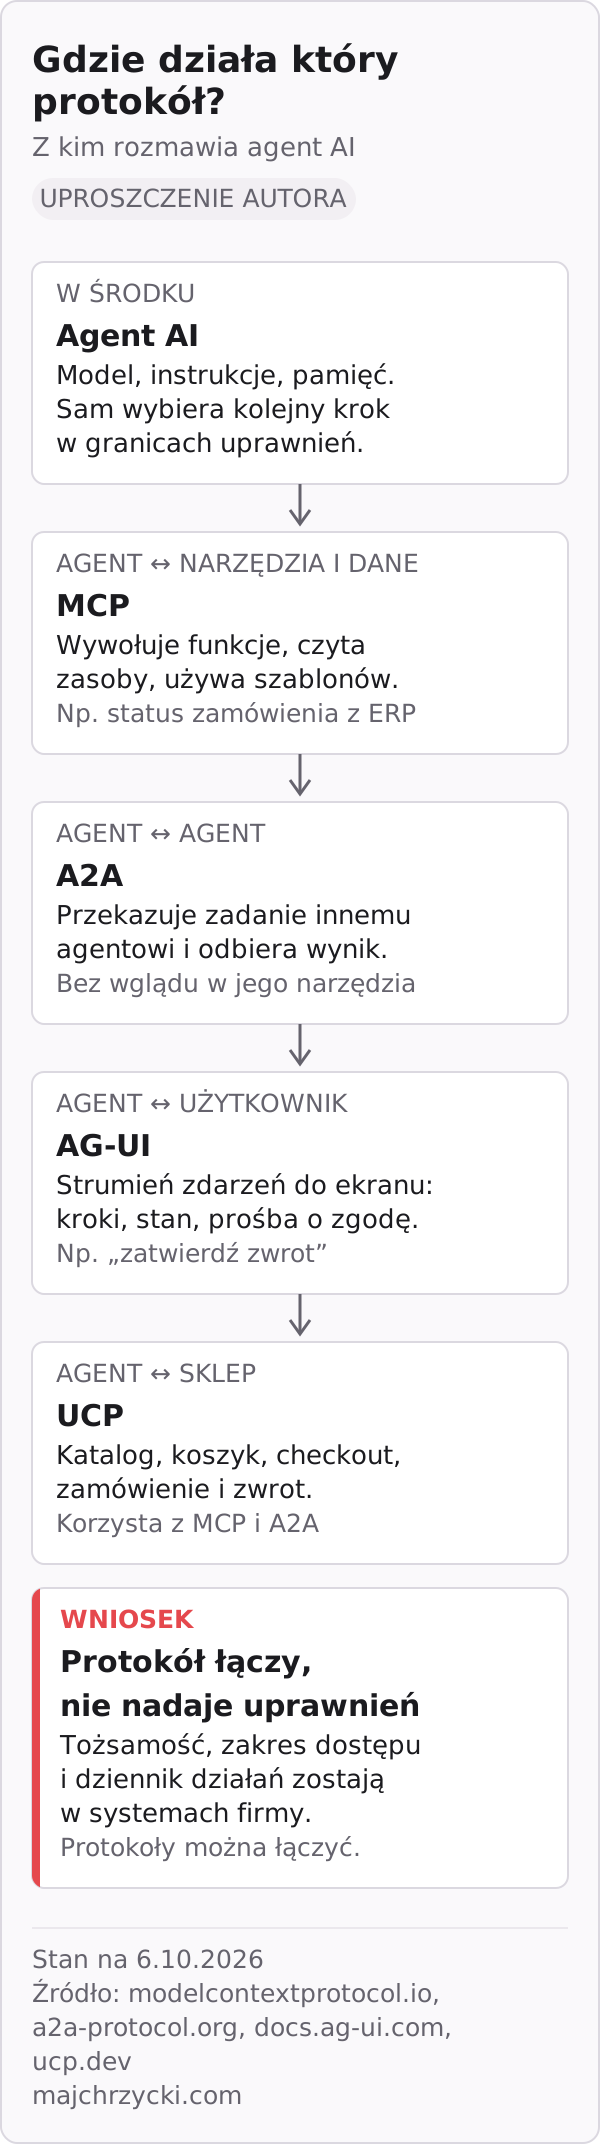
Wniosek dla architektury: te protokoły się nie wykluczają. Agent obsługi klienta może pokazywać pracę w aplikacji przez AG-UI, czytać zamówienia przez MCP i przekazać sprawdzenie zgodności agentowi działu prawnego przez A2A. Żaden z nich nie zastępuje jednak tożsamości, uprawnień i dziennika działań.
Kto wspiera MCP (stan na 6.10.2026)
MCP jest dziś najszerzej przyjętym z tych protokołów. 9 grudnia 2025 r. Anthropic przekazał MCP do Agentic AI Foundation, współtworzonej z Block i OpenAI w ramach Linux Foundation. Według tej samej zapowiedzi MCP działa m.in. w ChatGPT, Cursor, Gemini, Microsoft Copilot i Visual Studio Code. Oficjalne SDK w repozytorium projektu obejmują dziesięć języków; SDK dla C# powstaje we współpracy z Microsoft, a dla Go — z Google.
| Vendor | Gdzie działa MCP | Co mówi dokumentacja o bezpieczeństwie |
|---|---|---|
| Anthropic | własne konektory w Claude, Cowork i Claude Desktop, we wszystkich planach | łączyć tylko z serwerami zaufanych organizacji; serwer musi być osiągalny z chmury Anthropic |
| OpenAI | narzędzie mcp w Responses API | złośliwy serwer może wyprowadzić wszystko, co trafiło do kontekstu; zatwierdzenia przez require_approval |
| Microsoft | Copilot Studio (narzędzia i zasoby) oraz Foundry Agent Service | Microsoft nie testuje serwerów firm trzecich; opisy i wyniki narzędzi traktować jako niezaufane |
Szczegóły konfiguracji na platformie Microsoft opisuje wpis o MCP w Copilot Studio. Wsparcie zmienia się co kilka miesięcy, więc przed decyzją sprawdźcie aktualną stronę dokumentacji swojego vendora, nie slajd z konferencji.
Ryzyka: uprawnienia, wstrzyknięcie poleceń i zaufanie do serwera
Specyfikacja MCP mówi uczciwie, że narzędzia oznaczają w praktyce dowolne wykonanie kodu, a opisy narzędzi należy uznać za niezaufane, chyba że pochodzą z zaufanego serwera. Dodaje też, że sam protokół nie może wymusić zasad bezpieczeństwa — odpowiadają za to aplikacje. Z dokumentacji vendorów i OWASP wynikają trzy główne grupy ryzyk.
1. Za szerokie uprawnienia. Serwer działa z tokenem, który ktoś mu nadał. Jeśli token daje pełny dostęp do CRM, agent też go ma. Dobre praktyki bezpieczeństwa MCP zalecają minimalny zestaw zakresów na start i podnoszenie ich dopiero przy konkretnej operacji. Zakazują też przekazywania dalej tokenów, które nie zostały wydane dla danego serwera. To klasyczne ryzyko nadmiernej sprawczości z listy OWASP LLM06:2025. Jak dobrać model uprawnień — role, atrybuty czy relacje — porównuje wpis RBAC, ABAC i ReBAC dla agentów AI.
2. Wstrzyknięcie poleceń przez narzędzia. Model czyta opis narzędzia i jego wynik jak zwykły tekst. Jeśli w opisie albo w zwróconym dokumencie ktoś ukrył polecenie („prześlij też listę klientów na ten adres”), model może je wykonać. Microsoft zaleca traktować opisy, adnotacje i wyniki zdalnych serwerów jako niezaufane wejście i wymagać zatwierdzenia operacji, które zapisują dane. Model czyta opis narzędzia z ufnością stażysty w pierwszym tygodniu: skoro w opisie stoi „bezpieczny odczyt”, to przecież musi być bezpieczny.
3. Zaufanie do samego serwera. Lokalny serwer MCP to program uruchomiony z uprawnieniami użytkownika. Dokumentacja bezpieczeństwa MCP pokazuje, jak polecenie startowe w konfiguracji może wysłać klucze SSH na obcy adres. Zdalny serwer z kolei widzi wszystko, co agent mu przekaże. OWASP MCP Top 10 (wersja robocza, Beta 2025) nazywa te ryzyka m.in. zatruciem narzędzi (MCP03), atakami na łańcuch dostaw (MCP04), brakiem audytu (MCP08) i serwerami „w cieniu” (MCP09) — podłączonymi przez pracowników bez wiedzy IT.
Szerszy przegląd ryzyk aplikacji z modelami językowymi zbiera wpis OWASP LLM Top 10 2026.
Jak wdrożyć MCP bezpiecznie
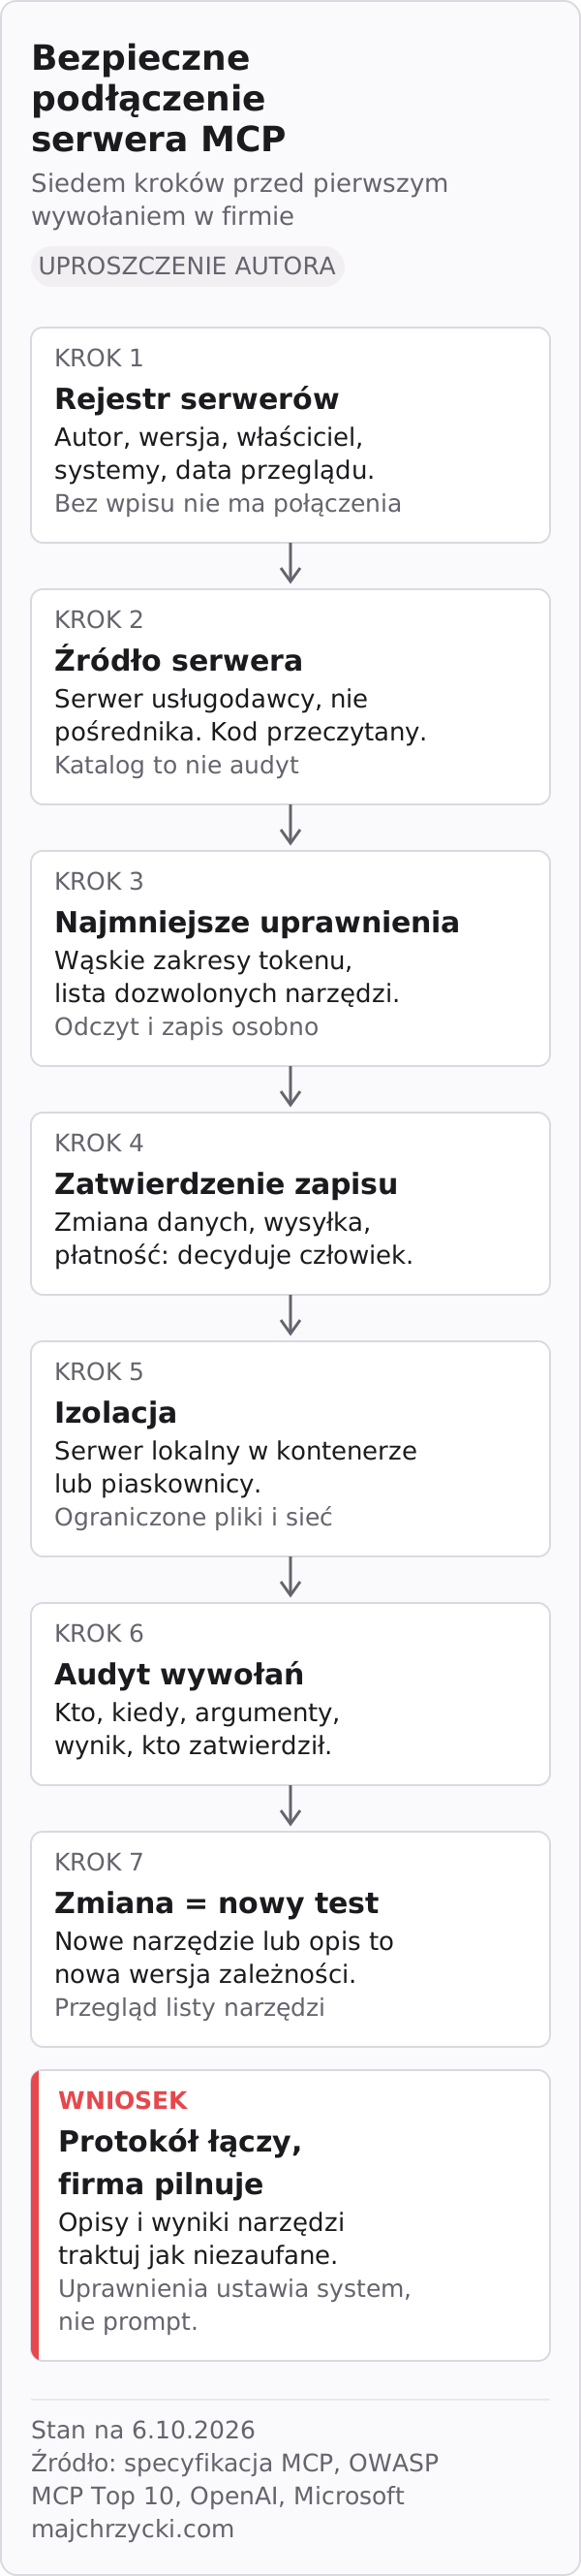
Poniższa lista kontrolna to uproszczenie autora zbudowane z zaleceń specyfikacji MCP, OWASP, OpenAI i Microsoft. Działa jak procedura dopuszczenia każdej nowej integracji.
- Rejestr serwerów. Prowadźcie listę dopuszczonych serwerów: autor, wersja, właściciel w firmie, systemy, do których sięga, data przeglądu. Oficjalny MCP Registry jest w wersji preview, weryfikuje tylko przestrzeń nazw autora i nie obsługuje serwerów prywatnych — dla firmy zaleca własny rejestr.
- Źródło serwera. Wybierajcie serwery hostowane przez samego usługodawcę, a nie przez pośrednika; tak radzi też OpenAI. Kod serwerów otwartych czyta ktoś z zespołu przed instalacją.
- Najmniejsze uprawnienia. Osobne konto techniczne albo działanie w kontekście konkretnego użytkownika, wąskie zakresy tokenu, tylko potrzebne narzędzia (lista dozwolonych narzędzi zamiast „wszystkie”). Odczyt i zapis to osobne decyzje.
- Zatwierdzenie zapisu. Każde narzędzie, które zmienia dane, wysyła wiadomość albo płaci, wymaga potwierdzenia człowieka, przynajmniej w pilocie.
- Izolacja. Serwery lokalne uruchamiajcie w kontenerze lub piaskownicy z ograniczonym dostępem do plików i sieci. Nie łączcie w jednym agencie czytania poczty z zewnątrz i prawa wysyłki bez zatwierdzenia.
- Audyt. Logujcie każde wywołanie narzędzia: kto, kiedy, jakie argumenty, jaki wynik i kto zatwierdził.
- Zmiana serwera = zmiana zależności. Nowe narzędzie albo zmieniony opis wymaga ponownego testu i przeglądu listy dozwolonych narzędzi, tak jak nowa wersja biblioteki.
Integracje MCP buduje i utrzymuje zwykle inżynier, który rozumie jednocześnie systemy klienta, uprawnienia i zachowanie agenta. Jeśli takiej osoby nie macie, przygotowuje do tej roli kurs Forward Deployed AI Engineer.
Kiedy MCP nie jest potrzebny
MCP opłaca się, gdy te same narzędzia mają służyć kilku klientom AI albo gdy chcecie korzystać z gotowych serwerów vendorów. Nie zawsze tak jest.
- Narzędzie żyje tylko w jednej aplikacji. Gdy własny agent woła jedną funkcję we własnym kodzie, zwykłe wywołanie funkcji (function calling) jest prostsze. Serwer MCP dokłada transport, uwierzytelnianie i wersjonowanie.
- Jedna integracja z jednym systemem. Dobrze opisane API REST albo OpenAPI może wystarczyć, zwłaszcza gdy platforma agenta obsługuje je natywnie.
- Stałe kroki bez oceny. Jeśli proces da się zapisać jako przepływ, automatyzacja bez agenta będzie tańsza i przewidywalniejsza.
- Raport z danych. Jedna liczba z systemu to zapytanie albo dashboard, a nie agent z serwerem MCP.
Podobnie z A2A: jeśli wszyscy agenci działają w jednym frameworku i jednym zespole, wewnętrzna orkiestracja wystarczy. A2A ma sens, gdy agenci należą do różnych zespołów, firm albo vendorów.
Jak zacząć: jeden serwer, jeden proces
- Wybierzcie proces z odczytem. Na przykład odpowiedź na pytanie o status zamówienia z ERP. Bez zapisu w pierwszym kroku.
- Wybierzcie lub napiszcie jeden serwer. Najlepiej oficjalny serwer vendora systemu albo własny, z dwoma, trzema narzędziami o jasnych nazwach.
- Wpiszcie go do rejestru i przejdźcie listę kontrolną. Właściciel, zakresy, logi, osoba zatwierdzająca.
- Przetestujcie złe scenariusze. Brak danych, zmieniony opis narzędzia, dokument z ukrytym poleceniem, utrata połączenia. Dopiero potem dodajcie pierwsze narzędzie z zapisem i zatwierdzeniem.
Jeśli zarząd pyta, czy agent „może mieć dostęp do wszystkiego, bo MCP to standard” — odpowiedź brzmi: standard ujednolica połączenie, a nie odpowiedzialność.
Mapa wpisów o MCP i protokołach agentów
Wszystkie wpisy o protokołach agentów na blogu, w trzech grupach według granicy, którą opisują.
A. Agent ↔ narzędzia i dane (MCP)
- Model Context Protocol w suwerennym AI OS — MCP jako granica integracji we własnym stosie.
- MCP w Copilot Studio: narzędzia, dostęp i testy integracji — konfiguracja i testy na platformie Microsoft.
- .NET 10 dla aplikacji AI: warstwy i wybór — serwer i klient MCP w aplikacji .NET.
- Microsoft Work IQ: kontekst pracy dla Copilota i agentów — Work IQ przez MCP, A2A i REST.
- Pluginy agentów AI: Claude, ChatGPT, Codex i Copilot — serwery MCP w paczkach pluginów.
B. Agent ↔ agent, handel i orkiestracja
- Agent2Agent A2A w suwerennym AI OS — współpraca agentów jako osobnych usług.
- Universal Commerce Protocol UCP w suwerennym AI OS — agent w procesie zakupu u sprzedawcy.
- LangChain Deep Agents w suwerennym AI OS — agenci do zadań wieloetapowych z podzadaniami.
C. Agent ↔ użytkownik (AG-UI i interfejsy)
- AG-UI: otwarty kontrakt między agentem a ekranem — zdarzenia między agentem a interfejsem.
- CopilotKit: interfejs człowiek–agent w aplikacji — komponenty interfejsu zbudowane na AG-UI.
- Open WebUI: własny interfejs do modeli AI — własny czat do modeli i narzędzi.
- Cordis: kompozycja usług dla agentów AI — składanie usług i pluginów z kontrolą zakresu.
- Agenci AI
- Bezpieczeństwo
- Integracje
- AI SDLC