NVIDIA Sentry: nadzorca poza zasięgiem agenta AI
Temat: NVIDIA AI
NVIDIA Sentry to element referencyjnego projektu systemu (reference system design), który nadzoruje agenta AI spoza hosta, na którym agent pracuje — nie gotowe oprogramowanie do pobrania. NVIDIA ogłosiła go 28 września 2026 roku jako część Open Agent Safety Platform. Sentry działa na BlueField-4 DPU i jest zbudowany na NVIDIA DOCA. Według opisu technicznego obserwacja i egzekwowanie polityk mają być odizolowane od hosta i pozostawać poza zasięgiem agenta. Źródło: komunikat NVIDIA · opis techniczny platformy.
Ma to prosty sens: nadzorca nie powinien mieszkać w pokoju, do którego nadzorowany dostał klucz administracyjny. Komentarz autora: dodatkowy model oceniający odpowiedzi agenta może się przydać, ale o skuteczności kontroli decyduje również miejsce jej wykonania i możliwość wymuszenia odmowy. Agent, który przekona recenzenta, nie powinien przez to otrzymać prawa do wyłączenia zabezpieczeń.
Miejsce Sentry w całym stosie NVIDIA — od sprzętu po bezpieczeństwo agentów — pokazuje poradnik NVIDIA AI dla firm.
Czym Sentry różni się od OpenShell?
OpenShell ogranicza środowisko pracy agenta: dostęp do plików, sieci, narzędzi i usług. Sentry dodaje nadzór w odrębnej domenie wykonania. NVIDIA opisuje go jako opcjonalną warstwę obok OpenShell, nie jego zamiennik. OpenShell działa też bez BlueField-4 — lokalnie, we własnym centrum danych, w chmurze i w Kubernetes. Podział wszystkich elementów opisuje przewodnik po Open Agent Safety Platform. Źródło: strona platformy NVIDIA.
Statusy obu warstw się różnią (stan na 5.10.2026). OpenShell jest dostępny jako oprogramowanie open source na licencji Apache 2.0; komunikat NVIDIA mówi o nim „now broadly available”. Dla Sentry ani komunikat, ani opis techniczny, ani strona platformy nie podają daty dostępności, statusu wydania ani cennika. NVIDIA zastrzega, że produkty z ogłoszenia są na różnych etapach i będą oferowane „when-and-if-available”. Źródło: komunikat NVIDIA · repozytorium OpenShell.
W ocenie wdrożenia trzeba więc rozdzielić opublikowaną architekturę, dostępne komponenty oprogramowania i konkretny wspierany zestaw sprzętu. Praktyczne pytanie do vendora (NVIDIA) albo partnera wdrożeniowego brzmi: „Jaką wersję uruchomimy, na jakim sprzęcie i jakie interwencje możemy dziś przetestować?”. Bez odpowiedzi trudno podpisać odbiór, zwłaszcza gdy od tej warstwy ma zależeć zatrzymanie zadania pracującego na danych klientów.
Gdzie stoi nadzorca?
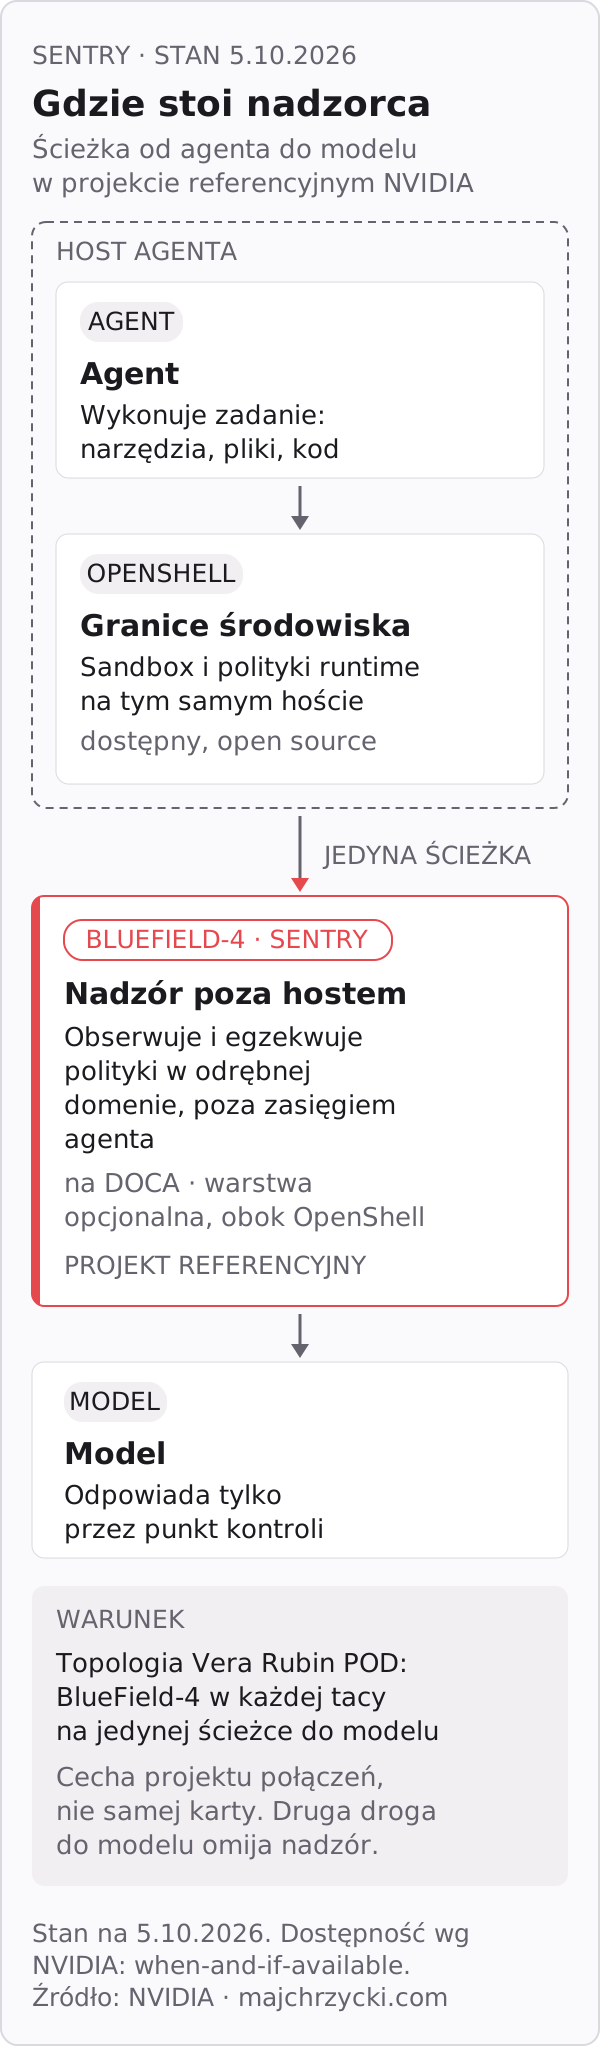
Projekt referencyjny układa ścieżkę w czterech krokach. Agent wykonuje zadanie na hoście. OpenShell pilnuje granic środowiska na tym samym hoście. BlueField-4 z Sentry stoi między hostem a modelem i tam obserwuje oraz egzekwuje polityki. Dopiero za nim jest model.
W opisanej przez NVIDIA topologii Vera Rubin POD każda taca obliczeniowa ma BlueField-4 na jedynej ścieżce węzła do modelu. Dzięki temu Sentry może obserwować tę ścieżkę i egzekwować kontrolę niezależnie od hosta agenta. To właściwość konkretnego projektu połączeń, nie automatyczny rezultat włożenia karty BlueField do dowolnego serwera. Źródło: opis techniczny platformy.
Własny projekt warto sprawdzić „od końca”: wypisać wszystkie sposoby, którymi zadanie może uzyskać wynik modelu lub wykonać operację. Następnie ustalić, które z nich rzeczywiście przechodzą przez punkt kontroli. Pominięty endpoint, drugi interfejs czy zdalne narzędzie mogą zmienić znaczenie całej architektury. Osobno trzeba przeanalizować konto administrujące nadzorcą: agent nie może dziedziczyć jego sekretów przez wspólny proces wdrożenia.
Oprogramowanie infrastrukturalne również wymaga aktualizacji, kontroli dostępu i testów. Przeniesienie go na oddzielny procesor zmniejsza wspólny obszar awarii, ale nie usuwa możliwości błędnej konfiguracji. Ochrona pozostaje systemem, za który ktoś odpowiada operacyjnie.
DOCA, telemetria i decyzja o interwencji
DOCA jest platformą programową NVIDIA dla BlueField: obejmuje funkcje sieci, bezpieczeństwa i przechowywania danych. Daje komponentom takim jak Sentry dostęp do programowalnych mechanizmów DPU. Nie jest samodzielną polityką biznesową ani instrukcją mówiącą, który agent może zmienić fakturę. Źródło: NVIDIA DOCA.
Według opisu technicznego Sentry łączy interakcje agenta, decyzje polityk oraz dostęp do narzędzi i danych w kontekstowy zapis aktywności. Źródło: opis techniczny platformy. W projekcie nadzoru potrzebne są co najmniej trzy powiązane informacje: tożsamość zadania, wersja obowiązującej polityki oraz zarejestrowana operacja. Bez nich alarm „nietypowa aktywność” trudno odróżnić od legalnej pracy. Właściciel procesu powinien umieć ustalić, czy zablokowano naruszenie, czy zadanie otrzymało niekompletny zakres dostępu.
NVIDIA wskazuje, że w modelach otwartych widać całą przestrzeń rozumowania i aktywacje, co ułatwia inspekcję. Źródło: opis techniczny platformy. Komentarz autora: mimo to warto oddzielić sygnał modelu od dowodu wykonania. Deklaracja „tylko odczytałem dane” nie jest równoważna logowi żądań, a tekst rozumowania nie gwarantuje wiernego opisu przyczyn decyzji. Odbiór ochrony powinien opierać się na niezależnie potwierdzonych skutkach: przyjęciu lub odmowie operacji, cofnięciu poświadczenia i zakończeniu zadania.
Czy odcięcie modelu zatrzymuje cały incydent?
Nie zawsze. Agent mógł wcześniej uruchomić program, zlecić operację w innym systemie albo zapisać zadanie w kolejce. Takie działania mogą trwać, mimo że nie otrzyma już kolejnej odpowiedzi modelu. Dlatego „wyłącznik” wymaga dokładnej definicji: jakie procesy, połączenia i uprawnienia kończy, a które pozostawia aktywne.
NVIDIA deklaruje, że Sentry może poddać agenta kwarantannie „w milisekundach”. To twierdzenie producenta bez opublikowanej metody pomiaru, a nie gwarantowany czas zatrzymania całego procesu w każdej firmie. Zmierz osobno wykrycie, decyzję, wykonanie blokady oraz potwierdzenie końca skutków zewnętrznych. Szybka reakcja jednego komponentu nie odwołuje zadania wysłanego już do cudzego API. Źródło deklaracji producenta.
Modelowy test odbioru Sentry
Załóżmy platformę, na której agent przygotowuje zmiany kodu, a osobna usługa wykonuje testy. Poniższy scenariusz jest propozycją odbioru, nie relacją z przeprowadzonego testu Sentry. Używamy kontrolowanego środowiska i danych testowych.
| Próba | Oczekiwany dowód |
|---|---|
| Agent wykonuje zatwierdzone zadanie | Poprawny wynik i przypisanie operacji do jego tożsamości |
| Pojawia się żądanie poza polityką | Odmowa oraz przyczyna możliwa do odtworzenia |
| Host agenta przestaje wysyłać zwykłą telemetrię | Niezależny kanał nadal pokazuje stan wymagany do interwencji |
| Operator zleca zatrzymanie | Potwierdzone odcięcie chronionych ścieżek i obsługa zadań zewnętrznych |
| Zespół wznawia pracę | Nowa, świadoma autoryzacja i brak odziedziczonych sekretów incydentu |
Nie symulujemy pełnego przejęcia hosta na produkcji. W laboratorium sprawdzamy wcześniej uzgodnione awarie i obserwujemy, czy nadzorca zachowuje niezależność. Wyniki zapisujemy razem z wersjami sprzętu, oprogramowania i polityk. Powtarzamy test po zmianie topologii, bo nowa droga komunikacji może unieważnić wcześniejszy wynik.
Kiedy ta warstwa ma sens?
Sentry warto rozważyć przy współdzielonej infrastrukturze, długo działających agentach i zadaniach o dużych skutkach błędu — gdy NVIDIA albo partner wdrożeniowy potwierdzi wspierany zestaw sprzętu i oprogramowania. Jeżeli firma dopiero porządkuje konta usługowe, rozpoczęcie od mapy uprawnień i izolacji runtime w OpenShell zwykle daje bardziej bezpośredni rezultat niż zakup infrastruktury bez polityk.
Kryterium wyboru pozostaje konkretne: czy firma potrafi wykazać, że kontrola nadal działa wtedy, gdy samemu agentowi przestaje ufać?
- Agenci AI
- Cyberbezpieczeństwo