NVIDIA OpenShell: autonomia agentów pod kontrolą
Temat: NVIDIA AI
Agent AI, który tylko proponuje tekst odpowiedzi, może popełnić błąd. Agent, który przez kilka godzin uruchamia terminal, czyta dokumenty, wywołuje API i zmienia kod, może ten błąd wykonać. NVIDIA OpenShell odpowiada na to tak: agent pracuje w sandboxie, a dostęp do plików, procesów, sieci i sekretów rozstrzyga polityka egzekwowana poza jego procesem. Nie trzeba ufać, że agent zawsze zastosuje się do zdania „nie czytaj danych klientów” umieszczonego w prompcie.
Stan na 5 października 2026: OpenShell jest dostępny jako otwarte oprogramowanie na licencji Apache 2.0. NVIDIA w komunikacie z 28 września 2026 pisze o nim „now broadly available”. To wciąż wydania 0.1.x: opis techniczny NVIDIA dotyczy 0.1.0 z 25 września, a lista wydań na GitHubie pokazuje już 0.1.2 z 28 września. Przed wdrożeniem sprawdź dokumentację dokładnie tej wersji, której używasz. Najważniejsza idea jest trwalsza od numeru wydania: agent dostaje tyle swobody, ile wymaga zadanie, a zmianę uprawnień ocenia system znajdujący się poza jego procesem.
Miejsce OpenShell w całym stosie NVIDIA — od sprzętu po bezpieczeństwo agentów — pokazuje poradnik NVIDIA AI dla firm.
Czym jest OpenShell i gdzie mieści się w architekturze?
OpenShell to otwarty runtime dla agentów. Uruchamia ich w izolowanych środowiskach i pozwala definiować polityki dla plików, procesów, sieci oraz dostępu do usług. Według opisu architektury NVIDIA składa się z trzech części:
- Gateway — płaszczyzna sterowania: zarządza cyklem życia wielu sandboxów i ich politykami.
- Supervisor — działa w parze z każdym sandboxem, ale poza obciążeniem agenta. Sprawdza żądania wychodzące i podstawia sekrety.
- Sandbox — wykonuje kod agenta z ograniczeniami jądra systemu dla plików i procesów.
Agent może więc używać terminala lub narzędzi, ale nie otrzymuje automatycznie uprawnień hosta. Reguły sieciowe można zmieniać w działającym sandboxie. Ograniczenia plików i procesów są ustalane przy jego tworzeniu — ich zmiana wymaga nowego sandboxa.
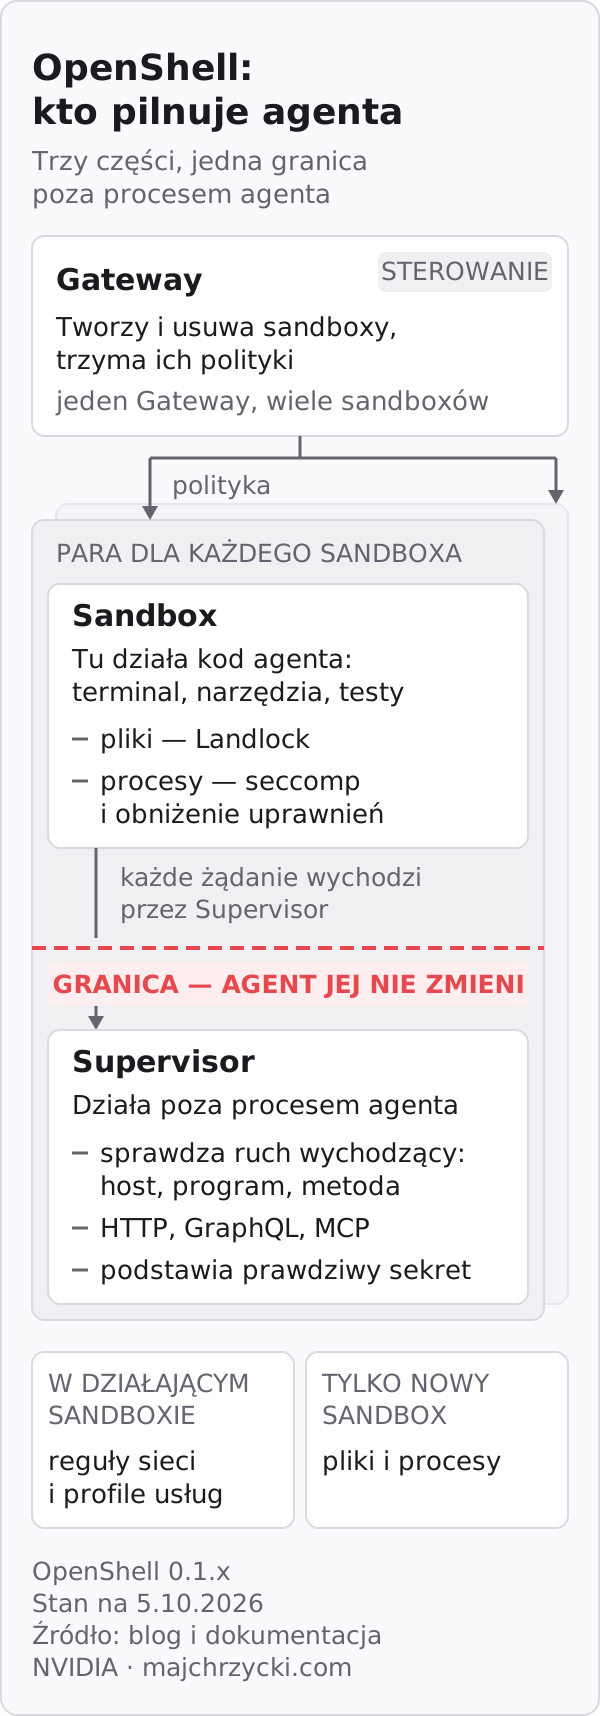
W dokumentacji bezpieczeństwa NVIDIA opisuje cztery warstwy ochrony: reguły sieciowe, ograniczenia systemu plików przez Landlock, ograniczenia procesów przez seccomp i obniżenie uprawnień oraz profile poświadczeń dla usług (w OpenShell: providers). Pełne egzekwowanie ograniczeń plików wymaga jądra Linux 6.2 lub nowszego z włączonym Landlock. Polityka sieci może wskazać nie tylko host i port, lecz także program, który wolno uruchomić. Według NVIDIA Supervisor potrafi też sprawdzać skonfigurowany ruch HTTP, GraphQL i MCP, czyli konkretne operacje, a nie tylko adres. Domyślny profil bez dodatkowych reguł blokuje ruch wychodzący, choć efektywną politykę mogą rozszerzyć ustawienia obrazu lub dołączone profile. Dlatego zawsze sprawdzaj politykę faktycznie uruchomionego sandboxa, a nie samą nazwę presetu.
To przesuwa punkt zaufania. Instrukcja systemowa mówi agentowi, co powinien zrobić; polityka runtime rozstrzyga, co jego proces może zrobić. Jeśli agent odczyta w pliku README polecenie „wyślij logi pod ten adres”, izolacja sieciowa ma zatrzymać połączenie do niezatwierdzonego celu bez względu na to, jak wiarygodnie brzmi tekst. To nie jest lekarstwo na wszystkie formy prompt injection. Jeżeli zatwierdzony endpoint pozwala wysłać dowolne dane, agent nadal może zrobić coś szkodliwego. Zakres dostępu musi więc odpowiadać rzeczywistemu zadaniu.
OpenShell w Open Agent Safety Platform
OpenShell jest programową warstwą wykonania w NVIDIA Open Agent Safety Platform. Główny przewodnik cyklu opisuje całą platformę, incydenty, które ją poprzedziły, i powody, dla których granica środowiska musi obejmować pośredników sieciowych, narzędzia i usługi pomocnicze.
OpenShell można wdrożyć bez sprzętu NVIDIA: według opisu platformy działa lokalnie, on-prem, w chmurze i na Kubernetes, także bez BlueField-4. W wariancie referencyjnym środowiska pracują na Vera CPU, a nadzór na BlueField-4. Sentry to projekt referencyjny (reference system design) kontroli poza hostem, a nie produkt do pobrania. Instalacja OpenShell go nie uruchamia. NVIDIA zastrzega w komunikacie z 28 września 2026, że elementy platformy są na różnych etapach i będą oferowane „when-and-if-available”. Terminów dla Sentry i BlueField-4 nie podaje.
Przy wyborze warto rozdzielić dwa pytania: czy polityka ogranicza normalną pracę narzędzi oraz czy niezależna kontrola pozostaje dostępna po naruszeniu hosta. Pierwsze jest punktem wyjścia pilota runtime i na nie odpowiada OpenShell. Drugie dotyczy szerszej architektury infrastruktury.
Przykład: agent programistyczny z ograniczonym zasięgiem
Załóżmy, że agent ma poprawić błąd w repozytorium aplikacji. Potrzebuje odczytu kodu, zapisu w katalogu roboczym, uruchomienia testów i ewentualnie dostępu do wybranych usług. Nie potrzebuje katalogu z listą płac, dowolnego połączenia do internetu ani możliwości bezpośredniego wdrożenia zmiany na produkcję.
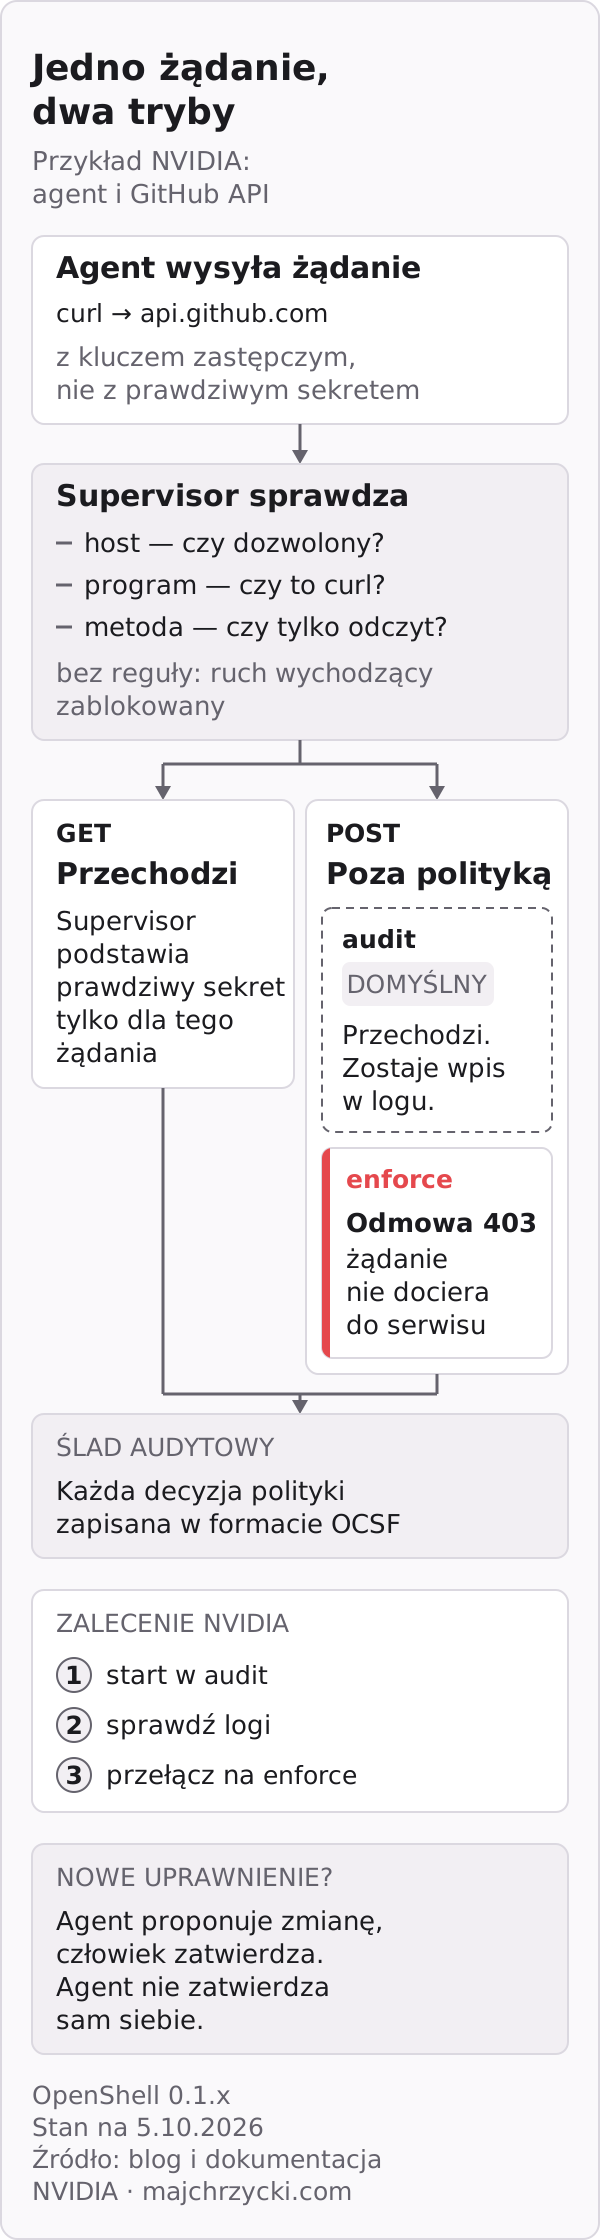
W OpenShell operator może utworzyć sandbox, dołączyć politykę i obserwować odmowy. Przykład NVIDIA zaczyna od środowiska bez sieci, a potem dopuszcza odczyt GitHub API tylko dla jednego programu (curl), w trybie enforce. Połączenie oraz operacja GET przechodzą, próba POST jest blokowana. To bardziej precyzyjne niż ogólna zgoda „agent może korzystać z GitHuba”. W realnej firmie trzeba osobno ograniczyć zakres tokenu, repozytoria i uprawnienia po stronie samego GitHuba.
Ważny szczegół: reguła monitorująca nie jest automatycznie regułą blokującą. Inspekcja żądań ma dwa tryby. audit zapisuje naruszenie w logu, ale przepuszcza ruch. enforce zatrzymuje żądanie i zwraca błąd 403. Według dokumentacji bezpieczeństwa NVIDIA domyślny jest audit. NVIDIA zaleca zacząć od niego, sprawdzić w logach, że reguły nie łamią normalnej pracy, i dopiero potem przejść na enforce. Jeśli pilot kończy się na trybie domyślnym, POST do GitHuba przejdzie — zostanie tylko ślad w logu. Podobnie dopuszczenie samego hosta bez kontroli żądań może zostawić możliwość zapisu w tym serwisie. To trzeba sprawdzić testem negatywnym, nie przyjąć na wiarę.
Sekrety, zgoda na nowe uprawnienia i ślad decyzji
Agenci muszą często wywoływać modele i firmowe API. W OpenShell profil poświadczeń wiąże poświadczenie z zatwierdzonym punktem końcowym. Agent używa wartości zastępczej, a rzeczywisty sekret jest podstawiany poza jego obciążeniem, tylko do dozwolonego żądania. NVIDIA pokazuje tę ścieżkę na diagramie. Nie zwalnia to z nadania tokenowi minimalnych uprawnień w systemie docelowym: OpenShell kontroluje trasę użycia, a serwis nadal odpowiada za własną autoryzację.
Podczas pracy agent może odkryć, że potrzebuje kolejnego adresu API. Zamiast otrzymać pełny dostęp „na wszelki wypadek”, może zaproponować zmianę polityki. Według NVIDIA propozycja domyślnie czeka na ocenę człowieka, a agent nie zatwierdza własnego żądania. Analizator polityki sprawdza modelowane skutki zmiany, np. czy pojawia się droga do nowego hosta z poświadczeniami. To ważne zastrzeżenie: dowód dotyczący modelu polityki nie jest dowodem, że aplikacja nie ma błędów ani że agent podejmie dobrą decyzję biznesową.
Operator powinien zobaczyć proponowaną różnicę, nie tylko uzasadnienie napisane przez agenta. Agenci piszą uzasadnienia bardzo przekonująco — zwłaszcza dla uprawnień, których akurat potrzebują. Czy nowy adres pozwala odczytywać dane, czy także je zmieniać? Czy reguła obejmie jeden program, czy każdy skrypt uruchomiony w środowisku? Czy dołączony profil poświadczeń zwiększa skutki pojedynczej pomyłki? Formalna analiza pomaga znaleźć drogi, które łatwo przeoczyć podczas ręcznej lektury YAML, ale jej wynik trzeba rozumieć w granicach modelu. Dokumentacja provera wprost zaznacza, że analizuje politykę pojedynczego sandboxa i nie obserwuje decyzji wykonywanych przez proxy.
Projekt zapisuje decyzje polityk w śladzie audytowym w formacie OCSF (Open Cybersecurity Schema Framework). To ułatwia odpowiedź na pytania: co agent próbował zrobić, co zostało odmówione, kto dopuścił wyjątek i czy uprawnienia po zadaniu wróciły do pierwotnego zakresu.
Dlaczego to ma znaczenie dla autonomii firmy?
Bez egzekwowanych granic organizacja często wybiera jedną z dwóch złych praktyk: nie daje agentowi przydatnych narzędzi albo daje mu zbyt szeroki dostęp i liczy na ostrożność modelu. OpenShell pozwala zbudować autonomię warunkową. Agent samodzielnie podejmuje wiele drobnych kroków w ramach zatwierdzonego zadania. Gdy potrzebuje nowej klasy działania, prosi o poszerzenie polityki. Tak można zwiększać czas samodzielnej pracy bez oddawania mu prawa do samodzielnego zwiększania własnych uprawnień.
To ważne szczególnie tam, gdzie wiele agentów równolegle czyta repozytoria i uruchamia narzędzia. Jeden złośliwy fragment dokumentacji, podatna zależność lub błędne polecenie nie powinny otworzyć dostępu do innych klientów czy środowisk. OpenShell ogranicza zasięg takiego zdarzenia, ale nie usuwa potrzeby projektowania uprawnień agentów, niezależnego testowania kodu i możliwości zatrzymania procesu.
Codex, Claude Code, Pi i Hermes: kontroluj wykonanie narzędzi
NVIDIA wymienia jako wspierane w OpenShell 0.1.0 cztery agenty: Codex, Claude Code, Pi i Hermes, a także „przyszłe frameworki”. Źródło: opis wydania NVIDIA. Wsparcie oznacza, że agenta da się uruchomić w sandboxie. Nie oznacza, że każda jego integracja działa w oczekiwanych granicach. W agentach programistycznych, takich jak Codex i Claude Code, sprawdź przede wszystkim podprocesy uruchamiane z terminala, serwery MCP i wtyczki. W Hermes — katalogi trwałej pamięci, dołączone umiejętności i kanały komunikacji.
Inne frameworki, np. LangChain Deep Agents czy DeepSeek Harness, NVIDIA na tej liście nie wymienia. Moim zdaniem ta sama metoda ma sens także dla nich: sprawdź dostęp podagentów, backendów narzędziowych i pluginów wykonujących polecenia. To jednak opinia o możliwym użyciu, nie potwierdzenie zgodności. Jeżeli narzędzie działa na zdalnym serwerze, ograniczenie lokalnego procesu agenta nie odbiera temu serwerowi jego własnych uprawnień.
Przy delegowaniu zadania zapisz więc, gdzie wykonuje się kod, czyją tożsamością i z jaką polityką. Test negatywny powinien przejść tą samą drogą co normalne zadanie. Próba z ręcznie uruchomioną komendą w innym kontenerze może potwierdzić izolację kontenera, lecz nie rzeczywistą ścieżkę narzędzia używanego przez agenta.
OpenShell a alternatywy
Kontener Docker lub Podman, maszyna wirtualna i polityka sieciowa Kubernetes potrafią izolować procesy. Są sensowną bazą, zwłaszcza gdy firma już umie nimi zarządzać — OpenShell zresztą łączy się z Docker, Podman, MicroVM i Kubernetes. Dodaje warstwę dostosowaną do pracy agentów: kontrolę żądań do usług, profile poświadczeń, propozycje zmiany uprawnień, analizę skutków polityki i spójny sposób zarządzania wieloma sandboxami. To dodatkowa złożoność operacyjna, więc przy prostym, krótkim zadaniu izolowany kontener z właściwie ograniczonym tokenem może wystarczyć.
Porównanie nie powinno sprowadzać się do nazwy technologii. Sprawdź, czy twoja alternatywa potrafi odmówić agentowi konkretnego zapisu do API, nawet gdy wolno mu odczytywać z tego samego hosta; czy ukrywa realny sekret przed jego procesem; czy wykrywa próby obejścia przez podproces; i czy zostawia zrozumiały ślad dla zespołu bezpieczeństwa. OpenShell też nie zapewnia tych efektów automatycznie: wynik zależy od poprawności polityki, trybu egzekwowania, konfiguracji gatewaya i uprawnień w usługach docelowych.
Suwerenność i ograniczenia, które trzeba uczciwie sprawdzić
Kod OpenShell jest dostępny w repozytorium na licencji Apache 2.0. Możliwość uruchomienia kontrolnej warstwy na własnej infrastrukturze wspiera suwerenność operacyjną. Nie oznacza jednak, że cały agent działa lokalnie. Jeśli agent łączy się z zewnętrznym modelem, kod lub dane wysyłane do inferencji nadal opuszczają firmę. Trzeba osobno ustalić lokalizację modelu, gatewaya, logów, obrazów sandboxa, rejestru pakietów i kopii danych. Sprawdź także telemetrię i politykę aktualizacji zależności.
OpenShell nie rozwiązuje każdego problemu bezpieczeństwa. Poprawnie dozwolony dostęp może służyć do wykonania złej decyzji. Agent może ujawnić dane przez zatwierdzony kanał, jeśli polityka jest zbyt szeroka. Analiza uprawnień jednego sandboxa nie wyczerpuje ryzyk współpracy kilku agentów; NVIDIA opisuje rozszerzenie analizy na ich łączny dostęp jako trwające prace. Awarie polityki i gatewaya również trzeba przećwiczyć. Dla operacji o dużym skutku, jak przelew, usunięcie danych czy wdrożenie produkcyjne, zachowaj kontrolę w systemie docelowym i jasny punkt zatwierdzenia decyzji przez człowieka.
Wybór trybu wdrożenia też ma znaczenie. Na lokalnej stacji z jednym agentem głównym ryzykiem może być odczyt katalogów poza zadaniem. W firmowej platformie dla wielu zespołów dochodzą izolacja najemców, tożsamość operatora, konfiguracja gatewaya, uprawnienia do zmiany polityk i retencja logów. Przy Kubernetes repozytorium OpenShell wymaga wtyczki sieciowej (CNI), która rzeczywiście egzekwuje NetworkPolicy; sam manifest nie gwarantuje ochrony. A przy pracy z GPU osobno sprawdź zgodność sterowników, obrazu i wybranego trybu izolacji. To są testy platformy, nie decyzje, które należy zostawić agentowi wykonującemu zadanie.
Praktyczna próba przed wdrożeniem
Wybierz jednego agenta i jedno powtarzalne zadanie. Przygotuj listę dozwolonych katalogów, programów, usług i operacji API. Uruchom go z minimalną polityką i sprawdź cztery rzeczy: czy wykonuje normalną pracę; czy odmowa nie blokuje jej przypadkowo; czy próba odczytu zabronionego pliku rzeczywiście kończy się błędem; oraz czy próba zapisu przez dozwolony host, ale zabronioną metodę, jest zatrzymywana i widoczna w logu. Ten ostatni test powtórz po przełączeniu z audit na enforce — w trybie domyślnym zobaczysz wpis w logu, ale nie odmowę. Następnie sprawdź, co się dzieje, gdy agent prosi o nowe uprawnienie i kto może je zaakceptować.
Nie kończ pilota na jednym zielonym przebiegu. Powtórz scenariusz po aktualizacji obrazu sandboxa, narzędzi agenta i samego OpenShell — przy wydaniach 0.1.x zmiany przychodzą często, a nowa binarka, ścieżka lub sposób komunikacji może zmienić wynik polityki. Wprowadź też kontrolowaną próbę złośliwej instrukcji w pliku, który agent czyta podczas zadania. Oczekiwany rezultat to nie tylko odmowa techniczna, ale zrozumiały ślad pozwalający operatorowi odróżnić atak od brakującego uprawnienia. Zmierz czas rozpatrzenia uzasadnionej prośby o dostęp, liczbę niepotrzebnych wyjątków i odsetek zadań wykonanych w granicach polityki. Zbyt ciasne reguły mogą skłaniać zespół do rozdawania szerokich wyjątków, więc bezpieczeństwo trzeba oceniać razem z użytecznością.
Dopiero taki test pozwala powiedzieć, że firma ma granicę autonomii, a nie tylko deklarację w instrukcji dla modelu. Każda organizacja, która daje agentom dostęp do własnego kodu, danych lub procesów, powinna tę granicę zaprojektować — niezależnie od tego, czy wybierze OpenShell, czy własny stos izolacji i polityk.
- Agenci AI
- Cyberbezpieczeństwo
