Do jakich danych agent AI naprawdę potrzebuje dostępu?
Temat: Bezpieczeństwo i utrzymanie AI
Agent powinien widzieć tylko informacje potrzebne do konkretnej sprawy i mieć prawo wykonać tylko uzgodnione działania. „Dostęp do CRM” jest zbyt szerokim opisem. Inne dane są potrzebne do przygotowania odpowiedzi na reklamację, inne do wyceny, a jeszcze inne do podsumowania spotkania. Właściciel procesu ustala potrzebę biznesową i dzieli dane na trzy grupy: potrzebne, zbędne i zakazane. IT przekłada ten podział na kontrolę techniczną.
To zastosowanie zasady najmniejszych uprawnień, którą NIST definiuje jako dostęp tylko do zasobów i autoryzacji potrzebnych do funkcji — także dla procesów działających w imieniu użytkownika. Jak nadać agentowi własną tożsamość i jak system ma sprawdzać każde działanie, wyjaśnia poradnik o uprawnieniach agentów AI.
Opisz dostęp pięcioma pytaniami
Zapytaj: po co agent potrzebuje danych, o jakiej sprawie, z jakiego okresu, do kiedy oraz co może z nimi zrobić? Przykład: agent przygotowujący szkic odpowiedzi dla klienta może odczytać jego umowę i historię tej reklamacji, ale nie musi przeglądać całej bazy klientów ani zmieniać warunków handlowych. Ograniczenie zakresu ułatwia również ocenę wyniku — wiadomo, na jakiej podstawie powstała propozycja.
Odróżnij odczyt, zapis wersji roboczej i skuteczne działanie, takie jak wysłanie wiadomości lub zmiana statusu. Każdy poziom wymaga osobnej decyzji. Nie zakładaj, że skoro pracownik ma szeroki dostęp do aplikacji, agent powinien dziedziczyć go w całości. Kto zatwierdza decyzję agenta opisuje granice działań na poziomie procesu.
Potrzebne, zbędne, zakazane: przykład reklamacji
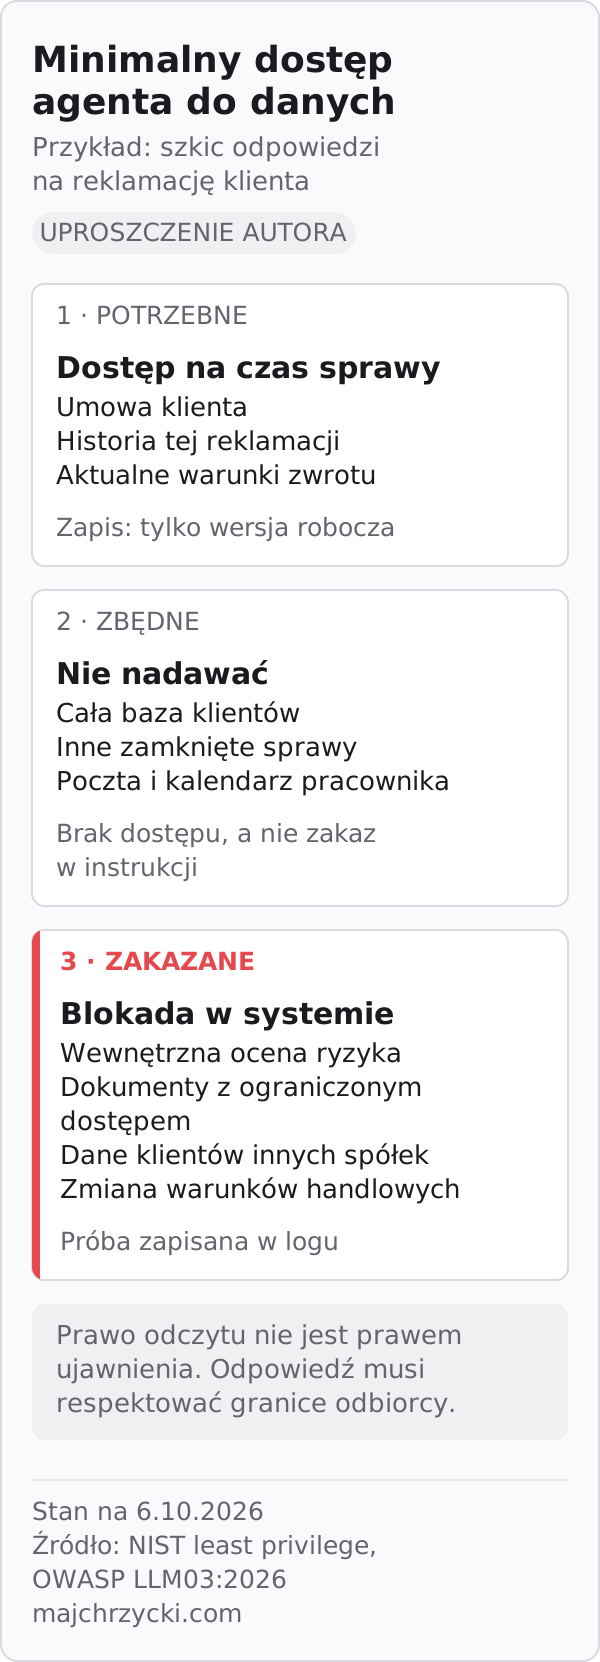
Odpowiedzi na pięć pytań układają się w trzy grupy. Na przykładzie agenta, który przygotowuje szkic odpowiedzi na reklamację (podział autora, do dostosowania w każdym procesie):
| Grupa | Co w niej jest | Co robi system |
|---|---|---|
| Potrzebne | umowa klienta, historia tej reklamacji, aktualne warunki zwrotu; zapis tylko jako wersja robocza odpowiedzi | nadaje dostęp na czas sprawy |
| Zbędne | cała baza klientów, inne zamknięte sprawy klienta, poczta i kalendarz pracownika | nie nadaje — brak dostępu, a nie zakaz w instrukcji |
| Zakazane | wewnętrzna ocena ryzyka klienta, dokumenty z ograniczonym dostępem, dane klientów innych spółek; zmiana warunków handlowych | blokuje w systemie docelowym i zapisuje próbę w logu |
Różnica między „zbędne” a „zakazane” jest praktyczna. Dane zbędne po prostu nie trafiają do zakresu agenta. Dane zakazane mogą leżeć w tym samym systemie i w tej samej tabeli co potrzebne, więc wymagają jawnej reguły odmowy i testu, który ją sprawdza. OWASP w opisie nadmiernej sprawczości (LLM03:2026) podaje przykład narzędzia do odczytu, które łączy się z bazą kontem mogącym też zapisywać i usuwać — to typowe miejsce, w którym dane zakazane wpadają do zakresu bez niczyjej decyzji.
Testuj niewygodne sytuacje
Sprawdź klienta należącego do kilku spółek, sprawę przejętą przez inny dział i dokument z ograniczonym dostępem. Czy agent odmówi odpowiedzi, gdy źródło jest poza jego zakresem? Czy w wyniku nie ujawni danych, których użytkownik nie może zobaczyć? Czy po zakończeniu sprawy uprawnienie zostanie cofnięte, jeżeli było czasowe? To konkretne pytania odbiorcze, nie abstrakcyjny spór o technologię.
Techniczne modele RBAC, ABAC i ReBAC pozwalają egzekwować różne rodzaje granic: rola wyznacza ogólny zakres, atrybut wyklucza dokumenty poufne, relacja ogranicza odczyt do klientów, których pytający obsługuje. Porównuje je wpis RBAC, ABAC i ReBAC: uprawnienia agentów AI. Nie wybieraj jednak jednego z nich w sali zarządu na podstawie nazwy. Najpierw opisz, kto ma prawo zobaczyć i zrobić co w realnym procesie.
Uprawnienie do danych nie jest zgodą na każdą odpowiedź
Agent może mieć prawo odczytać dokument w celu obsługi sprawy, ale niekoniecznie przekazać jego pełną treść każdemu użytkownikowi. Rozróżnij dostęp do źródła od prawa ujawnienia wyniku. Przykładowo, pracownik obsługi może potrzebować informacji, że limit klienta został przekroczony, lecz nie szczegółów wewnętrznej oceny ryzyka. Odpowiedź agenta powinna respektować granice odbiorcy, nie tylko własne techniczne poświadczenie.
Sprawdź to na próbce pytań od osób o różnych rolach. Czy ten sam agent zwraca odpowiedni zakres informacji? Czy przy braku uprawnienia potrafi wskazać legalną drogę uzyskania decyzji, zamiast po prostu podać brakujące dane innymi słowami? Jeśli nie, problem może leżeć w projekcie procesu i widoku użytkownika, nie wyłącznie w konfiguracji dostępu.
Przegląd uprawnień powinien obejmować również historię działań. W razie sporu firma musi wiedzieć, jakie dane były dostępne w chwili odpowiedzi. Zmiana uprawnień dziś nie powinna zacierać podstawy decyzji podjętej wczoraj.
Wróć do decyzji, gdy proces się zmieni
Nowy produkt, zespół lub rodzaj klienta może zmienić potrzebny zakres danych. Przeglądaj go po takich zmianach i po incydentach. Dane, które wczoraj były zbędne, jutro mogą stać się potrzebne — i odwrotnie. Samo nadanie dostępu raz na początku projektu nie jest planem utrzymania. Jeśli firma nie potrafi wskazać właściciela danych i procesu, zacznij od tej rozmowy, zanim agent otrzyma szerokie uprawnienia.
- Uprawnienia
- Agenci AI
- Dane firmy
