NVIDIA NemoClaw: izolacja agenta w AI SDLC
Temat: AI SDLC
NVIDIA NemoClaw pełni w AI SDLC rolę: przygotowanie i obsługa izolowanego środowiska agenta. To otwarty stos referencyjny NVIDIA, który instaluje wspieranego agenta (OpenClaw, Hermes albo LangChain Deep Agents Code) w sandboxie NVIDIA OpenShell i ustawia mu polityki oraz dostęp do modelu. Sam nie jest modelem ani agentem kodującym, a izolację egzekwuje OpenShell. Źródło: repozytorium NemoClaw.
Status (stan na 5.10.2026): projekt w fazie alpha, z etykietą „Early preview” od 16 marca 2026 r., bez SLA, na licencji Apache 2.0. Najnowsze wydanie to v0.0.130 z 1 października 2026 r. NVIDIA opisuje NemoClaw jako stos dla jednego hosta i zaufanego operatora, a nie usługę hostowaną ani wielodostępną platformę dla firmy. Źródło: macierz platform NemoClaw, przegląd NemoClaw.
Ten tekst dotyczy wytwarzania oprogramowania z pomocą AI. Budowanie samego systemu AI ma dodatkowe etapy: dobór modelu, danych, ewaluacje zachowania i utrzymanie. Oba nurty łączy filar AI SDLC. „Najlepszy” agent nie istnieje bez określenia repozytorium, danych i warunków odbioru. Cały cykl — od wymagań po utrzymanie — z miejscem agenta i rolami ludzi pokazuje poradnik: co to jest AI SDLC.
Miejsce NemoClaw w całym stosie NVIDIA — od sprzętu po bezpieczeństwo agentów — pokazuje poradnik NVIDIA AI dla firm.
Czym jest NVIDIA NemoClaw i jak służy zespołowi?
NVIDIA ogłosiła NemoClaw 16 marca 2026 r. jako stos dla społeczności OpenClaw, razem z zapowiedzią OpenShell. Źródło: ogłoszenie NVIDIA. Według macierzy platform obsługuje trzech agentów, wszystkich ze statusem „Tested”. Dla zespołu developerskiego najbliższy jest LangChain Deep Agents Code, czyli terminalowy agent programistyczny. OpenClaw i Hermes to agenci ogólnego przeznaczenia z narzędziami i kanałami komunikacji.
Dokumentacja dzieli odpowiedzialność na trzy części. Źródło: opis ekosystemu NemoClaw.
- Agent, np. OpenClaw (projekt społeczności na licencji MIT, nie NVIDIA) — działanie, narzędzia i pamięć. Sam nie definiuje sandboxa.
- OpenShell — środowisko wykonania: cykl życia sandboxa, polityki sieci, plików i procesów, kierowanie wywołań do modelu, przechowywanie poświadczeń.
- NemoClaw — narzędzia na hoście: instalacja i konfiguracja, wersjonowany pakiet z obrazem i domyślnymi politykami, zarządzane serwery MCP, raport gotowości hosta, status, logi, odbudowa i snapshoty.
Przydaje się, gdy organizacja musi ograniczyć dostęp agenta do plików, sieci i modeli podczas zadań developerskich, a nie chce sama składać obrazu i polityk. Główne testowane platformy to Linux i DGX Spark. Natywny Windows nie jest wspierany, działa tylko ścieżka przez WSL.
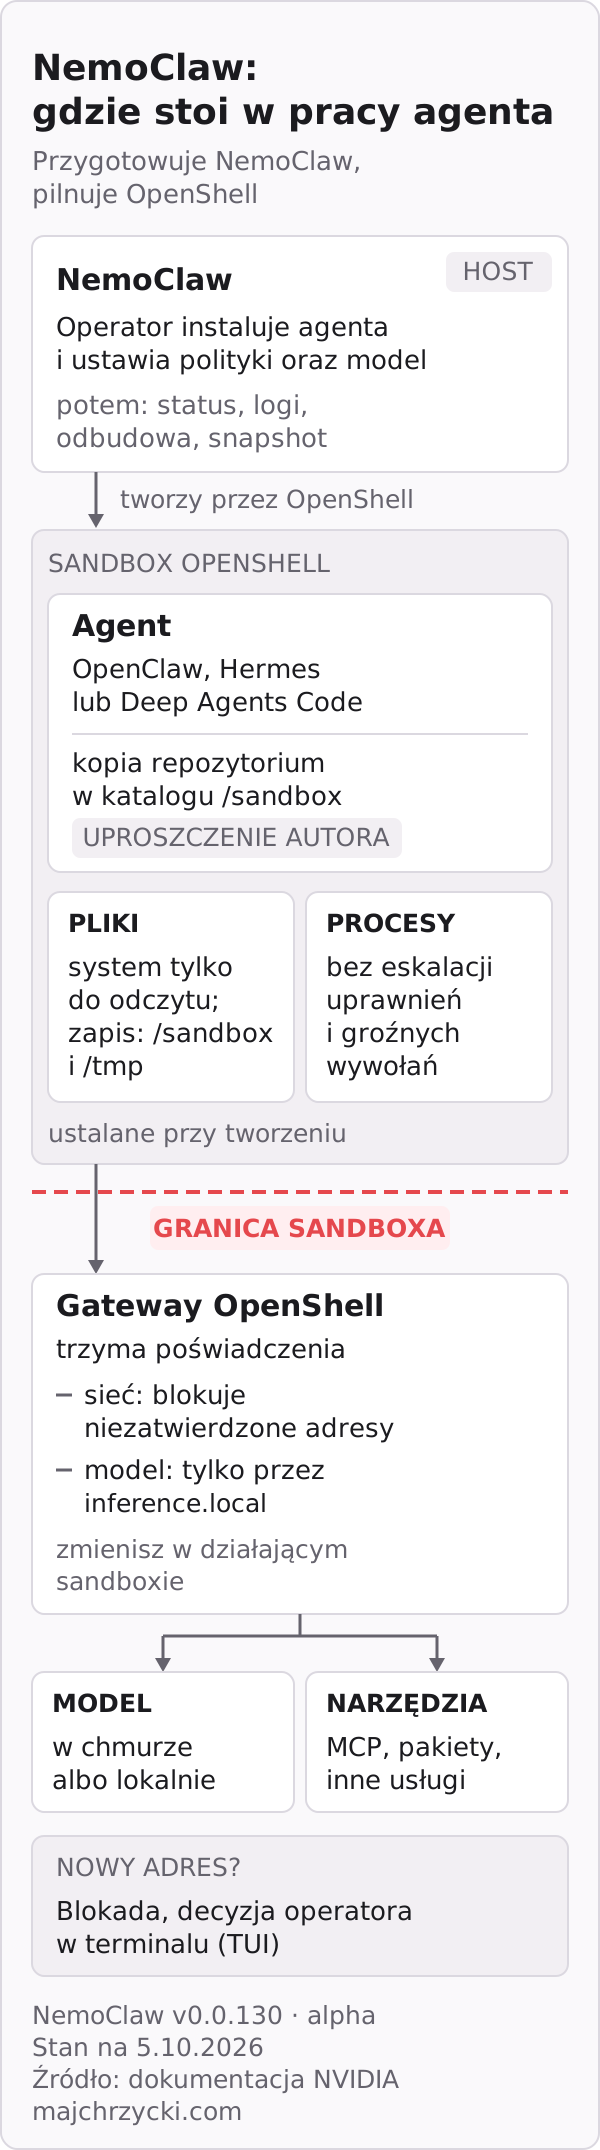
Według opisu architektury sandbox startuje z polityką bazową w czterech warstwach. Sieć blokuje niezatwierdzone połączenia. System plików zostawia ścieżki systemowe tylko do odczytu, a zapis dopuszcza w /sandbox i /tmp. Procesy nie mogą podnieść uprawnień ani wywołać groźnych funkcji systemu. Wywołania modelu idą przez inference.local, więc klucz do modelu zostaje poza sandboxem. Reguły sieci i modelu zmienisz w działającym sandboxie, a pliki i procesy ustala się przy jego utworzeniu. NVIDIA zastrzega, że ograniczenia hosta mogą zmienić działanie poszczególnych kontroli.
Z czym warto go porównać?
Najbliższą alternatywą jest sam OpenShell. NVIDIA opisuje obie ścieżki wprost: z NemoClaw przejmujesz gotowy, przetestowany zestaw, a z samym OpenShell dostarczasz własny obraz, instalację agenta, polityki w YAML i konfigurację modelu. Ten sam opis ekosystemu wskazuje sam OpenShell przy niestandardowych obrazach i własnej platformie wewnętrznej. W AI SDLC ma to znaczenie, bo według NVIDIA OpenShell wspiera Codex, Claude Code, Pi i Hermes, a NemoClaw — OpenClaw, Hermes i Deep Agents Code. Wspólny jest tylko Hermes.
Kontener, maszyna wirtualna lub inny sandbox również mogą ograniczać wykonanie. NemoClaw dokłada do OpenShell ostrzejszy obraz (bez kompilatorów i netcata w środowisku uruchomieniowym), automatyczne profile poświadczeń i obsługę cyklu życia, lecz zwiększa liczbę ruchomych części.
Wspólna próba powinna obejmować ten sam ticket, to samo repozytorium, równe uprawnienia, zestaw testów i podobny budżet czasu. Zapisz liczbę ręcznych poprawek oraz zmian poza zakresem, a nie tylko to, czy agent wygenerował kod.
Czy wspiera suwerenny proces AI SDLC?
Może, jeśli model też działa w kontrolowanej infrastrukturze. Lista opcji obejmuje modele w chmurze (m.in. NVIDIA Endpoints, OpenAI, Anthropic, Google Gemini) oraz lokalne Ollama i vLLM. Lokalny NVIDIA NIM ma status eksperymentalny (stan na 5.10.2026). Źródło: wybór modelu w NemoClaw. Sam sandbox nie przesądza więc o lokalności — przesądza wybrany model.
Oddziel trzy granice: lokalizację kodu, miejsce wykonania narzędzi oraz miejsce przetwarzania przez model. Agent może edytować lokalny checkout, wysyłając kontekst do usługi chmurowej. Jeśli organizacja wymaga pełnej lokalności, sprawdź całe połączenie od pliku do modelu i logu.
Jak korzystać z agenta bez utraty kontroli nad kodem?
Sandbox nie zastępuje review kodu ani ograniczenia uprawnień konta. Katalog /sandbox jest domyślnie zapisywalny, więc wszystko, co tam umieścisz, agent może zmienić. Domyślne środowisko kontenerów to Docker, a według wymagań NemoClaw członkostwo w grupie docker daje wpływ na poziomie administratora — tylko dla zaufanych kont.
Gdy agent sięga po niezatwierdzony adres, OpenShell blokuje żądanie i pokazuje je operatorowi w terminalu (TUI) do decyzji. Agent nie męczy się prośbami, operator — owszem, więc z góry zapisz, które adresy są oczywiste dla danego zadania. Zatwierdzenie działa w bieżącym sandboxie i nie trafia do polityki bazowej, więc trwałe wyjątki przenieś do polityki, którą ktoś przegląda.
Przed startem zapisz cel, pliki lub moduły w zakresie, zakazy, kryteria odbioru i polecenia kontrolne. Po zakończeniu sprawdź diff, uruchom testy niezależnie, oceń dane i uprawnienia, a dopiero potem przyjmij zmianę. To jest praktyka procesu, nie cecha marketingowa konkretnego narzędzia.
Mały test przed wyborem
Spróbuj z zadania testowego odczytać plik poza dozwolonym katalogiem, zapisać plik w ścieżce systemowej i połączyć się z niedozwolonym adresem. Oczekuj odmowy, czytelnego logu i prośby o decyzję przy połączeniu. Potem odbuduj sandbox i sprawdź, czy jednorazowo zatwierdzony adres znów jest blokowany.
Zapisz wynik próby w krótkiej decyzji: dlaczego to narzędzie, jakie dane widzi, kto utrzymuje konfigurację i kiedy wrócicie do wyboru. Porównaj także OpenClaw i Hermes Agent w tej serii. Szersze praktyki odbioru opisuje filar AI SDLC.
- Agenci AI
