OWASP w AI SDLC: bezpieczeństwo od zadania do wdrożenia
Temat: AI SDLC
OWASP (Open Worldwide Application Security Project) to społeczność tworząca otwarte materiały i narzędzia bezpieczeństwa aplikacji. Strona OWASP gromadzi projekty dotyczące klasycznych aplikacji, API, chmury i systemów generatywnej AI. W AI SDLC OWASP jest przydatny jako język rozmowy o ryzyku i źródło scenariuszy testowych, nie jako certyfikat, który sam zapewnia bezpieczeństwo. Ryzyka bezpieczeństwa na tle całego cyklu pracy z agentami programistycznymi zbiera poradnik o AI SDLC.
Które materiały OWASP są dziś aktualne?
Stan na 6.10.2026 zespół budujący agenta korzysta głównie z czterech dokumentów:
| Dokument | Wersja | Do czego służy |
|---|---|---|
| OWASP Top 10 for LLM Applications | 2026 (sierpień 2026) | dziesięć ryzyk modelu jako komponentu aplikacji, kody LLM01–LLM10:2026 |
| OWASP Top 10 for Agentic Applications | 2026 (opublikowana 9.12.2025) | ryzyka agentów, kody ASI01–ASI10 |
| OWASP AISVS | 1.0 | testowalne wymagania dla systemów AI („Verify that…”), poziomy L1–L3 |
| OWASP ASVS | 5.0.0 (maj 2025) | wymagania bezpieczeństwa zwykłej aplikacji webowej i API |
Listy Top 10 mówią, co może pójść źle. AISVS i ASVS mówią, co sprawdzić, żeby wiedzieć, że system jest chroniony. Aneks listy LLM 2026 łączy każde ryzyko z rozdziałami AISVS 1.0 i sam zastrzega, że to wskazówka kierunkowa, a nie certyfikacja (mapowanie AISVS). Kody zapisuj z rokiem: w wydaniu 2025 numer LLM06 oznaczał inne ryzyko niż w 2026.
Dwa nurty AI SDLC, dwa zestawy pytań
Gdy budujemy system AI, sprawdzamy dane wejściowe, retrieval, model, narzędzia, uprawnienia, logowanie i wynik. Prompt injection może wejść przez dokument pobrany z bazy, a nadmierna autonomia może zmienić rekord, choć użytkownik prosił tylko o analizę. Tu przydaje się aktualna lista OWASP dla aplikacji LLM — jej grafika pokazuje, gdzie ryzyka działają na ścieżce agenta w czasie pracy — oraz lista OWASP dla aplikacji agentowych. Test bezpieczeństwa powinien obejmować granicę między tekstem nieufnym a poleceniem wykonywanym przez system.
Gdy tworzymy oprogramowanie z pomocą agenta kodującego, ryzyka są inne: agent może wprowadzić podatność, pobrać złośliwą zależność, ujawnić sekret lub ominąć kontrolę zmiany. Agent chętnie zaproponuje bibliotekę o idealnej nazwie — czasem dlatego, że jeszcze nie istnieje. OWASP opisuje to w LLM04:2026 Supply Chain: atakujący rejestrują z wyprzedzeniem pakiety o nazwach, które asystenci kodowania zmyślają, więc każdą zależność zaproponowaną przez AI trzeba sprawdzić (LLM04:2026). Review człowieka, testy automatyczne, skan zależności i minimalne uprawnienia narzędzi pozostają konieczne. ZAP pomaga testować aplikacje webowe i API, ale nie oceni sam semantyki odpowiedzi LLM ani tego, czy agent miał prawo wykonać daną akcję. ZAP nie jest już projektem OWASP: odszedł z fundacji w 2023 r., a od września 2024 r. działa jako „ZAP by Checkmarx”, nadal otwarty, na licencji Apache 2.0.
Kontrole OWASP w cyklu: zadanie → kod agenta → test → wdrożenie
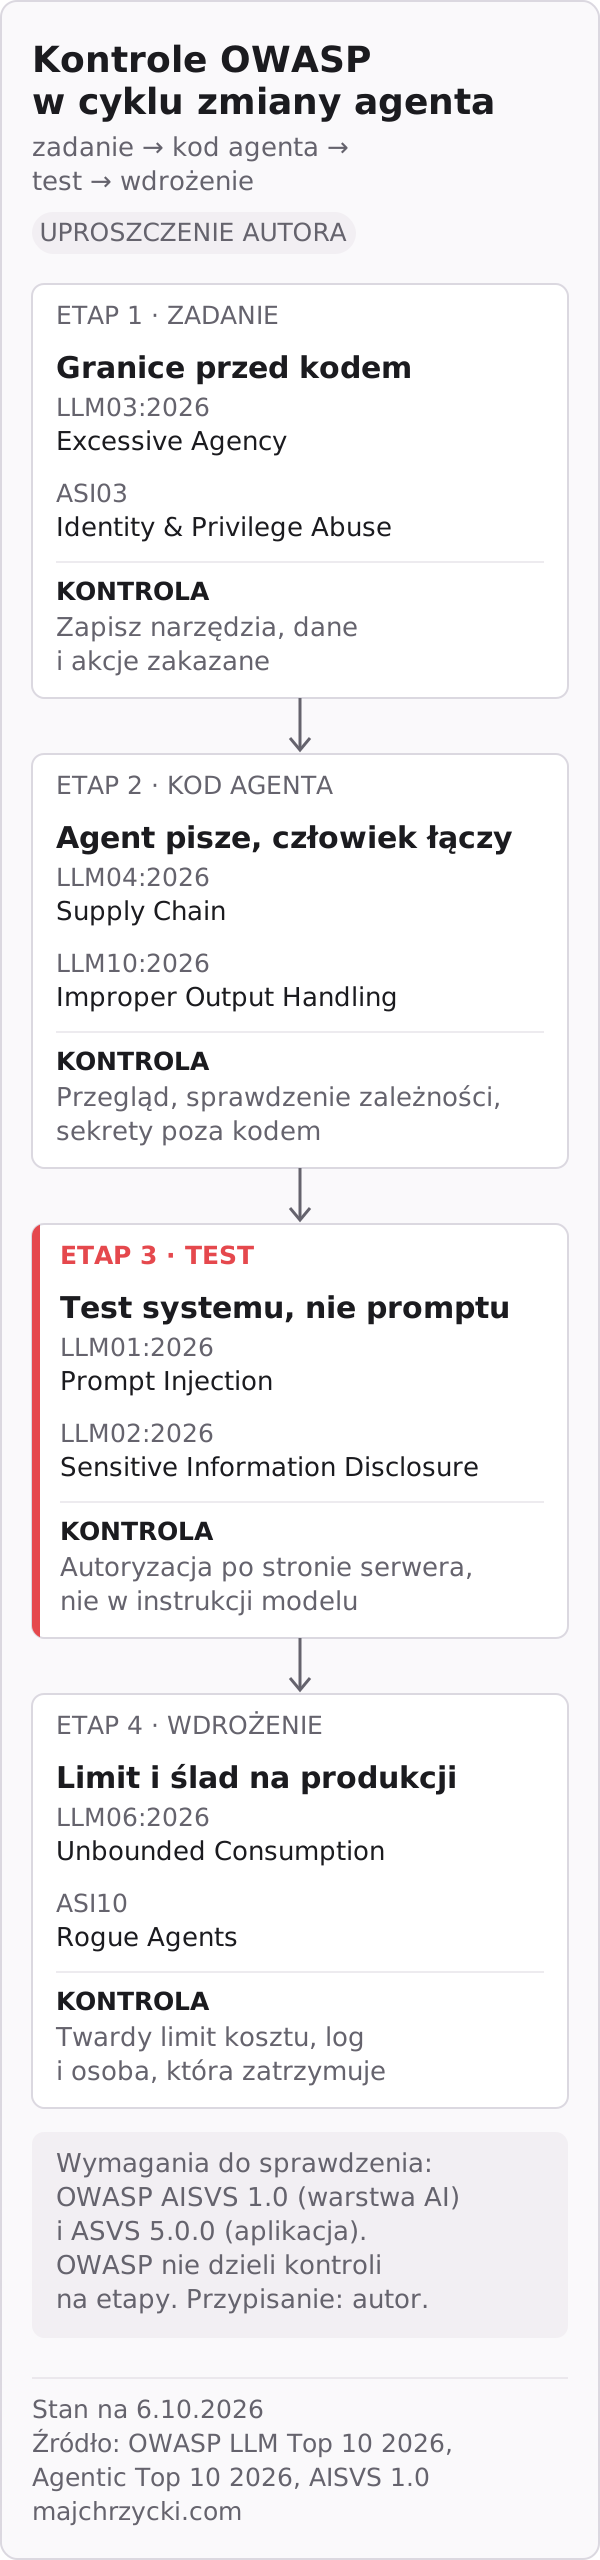
OWASP nie dzieli swoich list na etapy pracy. Poniższe przypisanie to moje uproszczenie: każdy etap zmiany wykonanej z agentem dostaje dwa ryzyka, które w nim najłatwiej zatrzymać, i jedną kontrolę z właścicielem.
- Zadanie — LLM03:2026 Excessive Agency i ASI03 Identity & Privilege Abuse. Zanim powstanie kod, zapisz narzędzia, dane i akcje, których agent nie może dotknąć, oraz tożsamość, na której działa.
- Kod agenta — LLM04:2026 Supply Chain i LLM10:2026 Improper Output Handling. Kod od agenta przechodzi przegląd człowieka, sprawdzenie zależności i skan sekretów. OWASP opisuje scenariusz, w którym kod wygenerowany przez model trafia na produkcję bez przeglądu i testów bezpieczeństwa (LLM10:2026).
- Test — LLM01:2026 Prompt Injection i LLM02:2026 Sensitive Information Disclosure. Testujesz cały system, nie sam prompt: autoryzacja działa po stronie serwera, a nie w instrukcji modelu.
- Wdrożenie — LLM06:2026 Unbounded Consumption i ASI10 Rogue Agents. Na produkcji działa twardy limit kosztu, który zatrzymuje wywołania, a nie tylko wysyła alarm (LLM06:2026), ślad działań agenta i nazwana osoba, która może go zatrzymać.
Szczegółowe wymagania do odbioru znajdziesz w AISVS 1.0 (warstwa AI) i ASVS 5.0.0 (zwykła aplikacja i API). Dla pracy z asystentami kodowania AISVS ma osobny aneks „AI-Assisted Secure Coding”: bramki bezpieczeństwa obowiązują w każdej fazie cyklu niezależnie od tego, czy kod napisał człowiek, czy AI, a wśród zagrożeń aneks wymienia prompt injection w treści pull requesta i agentów zatwierdzających własną pracę (aneks C AISVS). Po uruchomieniu monitoruj naruszenia polityk i ślad decyzji.
Alternatywą nie jest „brak OWASP”, lecz inne uzupełniające ramy: NIST AI RMF, MITRE ATLAS i normy organizacyjne. OWASP jest szczególnie użyteczny dla zespołu wytwarzającego aplikację, bo jego listy ryzyk można przełożyć na backlog, testy i kryteria odbioru. Dobrą pierwszą pracą jest warsztat nad jednym agentem: spisać jego narzędzia, dane i możliwe skutki, po czym zbudować mały zestaw powtarzalnych testów przed każdą zmianą.
Przykład kryterium odbioru zamiast hasła „bezpieczne AI”
Załóżmy, że agent odczytuje zgłoszenia i przygotowuje odpowiedź do klienta. Wymaganie brzmi: „pracownik widzi tylko swoje zgłoszenia, a agent może przygotować wersję roboczą, ale nie wysłać jej bez zatwierdzenia”. Z tego wynikają testy: konto innego działu nie pobiera zgłoszenia; dokument w zgłoszeniu nie zmienia instrukcji systemowej; próba wysyłki przed zgodą jest odrzucana po stronie API; log pokazuje treść zatwierdzoną przez człowieka i rzeczywistego adresata. Każdy test ma obserwowalny wynik, więc może wejść do pipeline wdrożeniowego.
Rozdziel też test modelu od testu systemu. Model może poprawnie odmówić w rozmowie, podczas gdy źle skonfigurowane narzędzie pozwala wywołać akcję. Albo przeciwnie: model może sformułować niebezpieczną propozycję, lecz serwer ją zablokuje. Oba zdarzenia należy zarejestrować i ocenić. Raport „model nie popełnił błędu w dziesięciu promptach” nie dowodzi, że cały system jest odporny.
W pracy z agentami kodującymi dodaj regułę przeglądu zależności i sekretów. Pull request przygotowany przez agenta przechodzi te same testy co zmiana człowieka, a właściciel usługi odpowiada za decyzję o połączeniu. Testy bezpieczeństwa powinny obejmować także pliki wejściowe agenta: README, dokumentację i wyniki narzędzi, które mogą zawierać instrukcje podszywające się pod użytkownika. Właśnie tam często przebiega granica między pomocną automatyzacją a wykonaniem obcej woli.
- Agenci AI
- AI SDLC
